ثغرة Bluetooth في طائرات DJI:
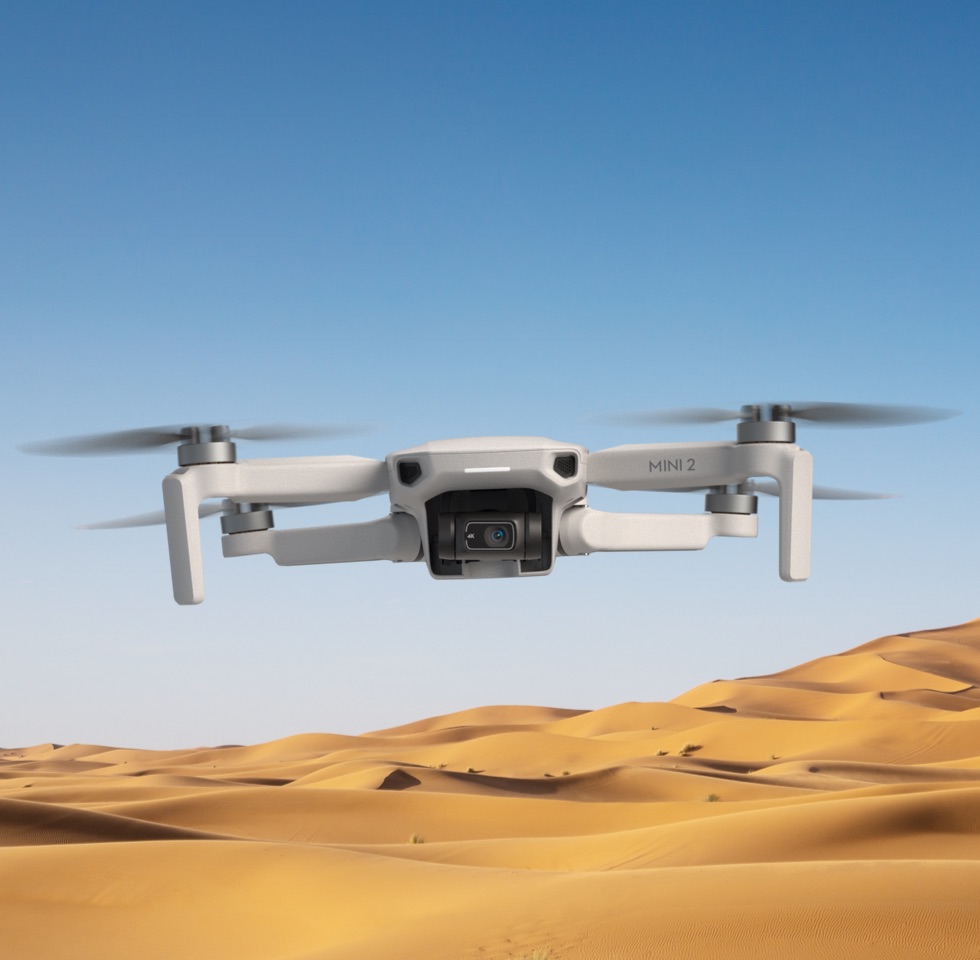
صورة توضيحية لطائرة DJI Mini 2 — المصدر: DJI.
لم تعد الطائرات المسيّرة مجرد كاميرات طائرة تُستخدم للتصوير؛ فهي اليوم تدخل في أعمال المسح الميداني، والتفتيش، والخدمات اللوجستية، والاستجابة للحوادث، وغيرها من السيناريوهات التي يصبح فيها الاتصال اللاسلكي جزءًا من منظومة تشغيلية حساسة. لهذا فإن خللًا صغيرًا في طبقة اتصال مثل Bluetooth قد يتجاوز أثره فقدان الاتصال بتطبيق على الهاتف، ليصل إلى تعطيل الطائرة نفسها أو تغيير إعداداتها أثناء التشغيل.
هذا هو جوهر الثغرة المسجلة بالمعرّف:
CVE-2026-78306
CVSS v4.0: 8.5 / 10
Severity: High
CWE-306: Missing Authentication for Critical Function
Attack Vector: Adjacent
Privileges Required: None
User Interaction: None
الثغرة اكتشفها الباحثان Abdelrahman Yousef وDr. Jordan Samhi في واجهة الاتصال عبر Bluetooth المستخدمة في عدد من طائرات DJI. ووفق السجل المنشور للثغرة، يستطيع مهاجم موجود ضمن نطاق الاتصال اللاسلكي إرسال أوامر غير مصرّح بها عبر بروتوكول DUML الخاص بـDJI، دون الحاجة إلى حساب أو صلاحيات مسبقة.
المشكلة لا تعني أن الاستيلاء الكامل على طائرة أثناء تحليقها قد تم إثباته عمليًا؛ لكنها تكشف مسارًا تقنيًا يسمح بتعديل إعدادات الشبكة، وقطع الاتصال، وإعادة تشغيل بعض المكونات، والوصول المحتمل إلى الشبكة الداخلية للطائرة. وهذا وحده يجعل الأثر التشغيلي والأمني مهمًا، خصوصًا في البيئات التي تعتمد على الطائرات المسيّرة كجزء من خدمة أو مهمة ميدانية.
#أين تقع المشكلة تقنيًا؟
تستخدم بعض طائرات DJI اتصال Bluetooth للمساعدة في إنشاء الاتصال مع واجهة Wi-Fi الخاصة بالطائرة وتبادل معلومات الشبكة.
المصطلحات الأساسية في هذا المسار هي:
Bluetooth
Wi-Fi
DUML
UUID
SSID
PSK
MAC Address
QuickTransfer
بحسب الباحثين، تتحقق واجهة Bluetooth من المعرّف الموثوق UUID عند تنفيذ ثلاثة أنواع من الطلبات فقط:
Get SSID
Get PSK
Get MAC Address
أما عدد من الأوامر الأخرى فلا يمر بالتحقق نفسه.
وهنا تظهر المشكلة الأساسية: وجود قناة أوامر قادرة على تغيير إعدادات حساسة في الطائرة، مع غياب التحقق من هوية الجهة التي ترسل بعض تلك الأوامر.
من منظور تصنيف الثغرات، هذا ينسجم مع:
CWE-306
Missing Authentication for Critical Function
أي أن وظيفة ذات أثر أمني أو تشغيلي مهم يمكن استدعاؤها دون تطبيق آلية مصادقة كافية قبل تنفيذها.
#كيف يمكن أن يتحول الخلل إلى هجوم؟
المسار النظري للهجوم يبدأ من قرب المهاجم من الطائرة، ثم استغلال واجهة Bluetooth لإرسال رسائل DUML غير مصرّح بها.
Attacker within Bluetooth range
        ↓
DJI Bluetooth interface
        ↓
Unauthenticated DUML command
        ↓
Modify / Restart / Reset wireless configuration
        ↓
Disrupt operator connectivity
        ↓
Potential access to internal Wi-Fi network
        ↓
Potential path toward flight-control interface
النقطة المهمة هنا أن الثغرة لا تتطلب — بحسب سجلها المنشور — حسابًا أو صلاحيات سابقة على الطائرة، ولا تحتاج إلى تفاعل من المستخدم.
كما أن متجه الهجوم مصنف على أنه:
Attack Vector: Adjacent
أي أن المهاجم يحتاج إلى وجوده ضمن نطاق الاتصال القريب، وليس بإمكانه تنفيذ السيناريو من أي مكان على الإنترنت مباشرة.
#ما الذي يمكن للأوامر غير المصرّح بها تغييره؟
أظهر تحليل الباحثين أن الواجهة تسمح بفئات متعددة من العمليات، تتجاوز قراءة معلومات الشبكة.
من أبرز التأثيرات الممكنة:
| الفئة | الأثر المحتمل |
|---|---|
| إعدادات الشبكة | تغيير SSID أو كلمة مرور Wi-Fi |
| إعدادات الاتصال | تعديل القناة اللاسلكية وإعدادات الشبكة |
| التحكم في الواجهات | تعطيل أو إعادة تشغيل Wi-Fi وBluetooth |
| استمرارية الخدمة | فصل العملاء أو قطع اتصال المشغل |
| النظام | إعادة تشغيل الطائرة أو إيقافها |
| الإعدادات | إعادة بعض مكونات النظام إلى الإعدادات الافتراضية |
| التخزين | بعض عمليات إعادة الضبط قد تؤثر في الوسائط والسجلات |
وبحسب إثبات المفهوم المنشور من الباحثين، توجد أوامر قادرة على إعادة ضبط مجموعة واسعة من المكونات تشمل النظام، ووحدة التحكم في الطيران، والجيمبال، والكاميرا، والشبكات اللاسلكية، ومكونات الراديو البرمجي.
إحدى العمليات المصنفة على أنها خطرة في أداة الباحثين ترتبط بإعادة ضبط إعدادات وحدة التحكم في الطيران، وقد أضاف الباحثون لها خطوة تأكيد إضافية بسبب احتمال تأثيرها المباشر في سلوك الطائرة.
#هل يمكن فعلًا اختطاف الطائرة أثناء التحليق؟
هذه أكثر نقطة تحتاج إلى التفريق بين ما تم إثباته وما يعد أثرًا محتملًا.
إثبات المفهوم المنشور يوضح القدرة على إرسال أوامر غير مصادق عليها تؤثر في إعدادات الشبكة والاتصال والنظام. كما يوضح سجل الثغرة أن مهاجمًا يمكنه استبدال كلمة مرور شبكة الطائرة بقيمة يعرفها، ثم الاتصال بالشبكة الداخلية للطائرة، الأمر الذي قد يفتح مسارًا إضافيًا نحو واجهات أكثر حساسية.
لكن الوصول من هذه المرحلة إلى إصدار أوامر طيران كاملة أثناء التحليق لم يُعرض كاستيلاء عملي مكتمل في إثبات المفهوم المنشور.
لذلك فالوصف الأدق هو:
Demonstrated:
- Unauthorized DUML command execution
- Wireless configuration modification
- Wi-Fi / Bluetooth disruption
- Reboot / reset capabilities
- Potential internal Wi-Fi access

Not demonstrated as a complete PoC:
- Full mid-air flight takeover
مع ذلك، فإن فقدان الاتصال وحده يمثل خطرًا تشغيليًا حقيقيًا. قطع قناة التحكم أو الفيديو أو القياس عن بعد أثناء وجود الطائرة في الجو قد يضع المشغل أمام حالة يجب أن تتعامل معها آليات الأمان والسلوك الافتراضي للطائرة.
#الطرازات المتأثرة
يسرد سجل الثغرة 16 منتجًا من DJI ضمن النطاق المتأثر، مع حدود إصدارات مختلفة للبرمجيات الثابتة:
| الطراز | الإصدار المتأثر حتى |
|---|---|
| DJI Neo | 01.00.0400 |
| DJI Neo 2 | 01.00.0500 |
| DJI Flip | 01.00.1200 |
| DJI Air 3 | 01.00.1600 |
| DJI Air 3S | 01.00.1400 |
| DJI Avata 2 | 01.00.0400 |
| DJI Avata 360 | 01.00.0300 |
| DJI Mavic 3 | 01.00.1400 |
| DJI Mavic 3 Classic | 01.00.0800 |
| DJI Mavic 3 Pro | 01.01.0700 |
| DJI Mavic 4 Pro | 01.00.0500 |
| DJI Mini 2 | 01.07.0200 |
| DJI Mini 3 | 01.00.0500 |
| DJI Mini 3 Pro | 01.00.0900 |
| DJI Mini 4 Pro | 01.00.1100 |
| DJI Mini 5 Pro | 01.00.0600 |
وجود الطراز ضمن الجدول لا يعني بالضرورة أن كل جهاز يعمل بأي إصدار حالي ما زال معرضًا بالطريقة نفسها؛ العامل الحاسم هو إصدار الـFirmware والنطاق المحدد في سجل الثغرة.
#لماذا الدرجة 8.5 مهمة؟
سجل الثغرة يستخدم CVSS v4.0 ويمنحها درجة:
8.5 / 10 — High
وهذا تصنيف عالي الخطورة وليس Critical وفق مقياس CVSS v4.0.
السبب في ارتفاع الدرجة يرتبط بمجموعة من العوامل:
Attack Complexity: Low
Attack Requirements: None
Privileges Required: None
User Interaction: None
Integrity Impact: High
Availability Impact: High
Subsequent System Integrity Impact: High
Subsequent System Availability Impact: High
في المقابل، وجود شرط القرب الفيزيائي أو اللاسلكي من الطائرة يقلل من قابلية الاستغلال واسع النطاق مقارنة بثغرة يمكن الوصول إليها مباشرة من الإنترنت.
#الخطر لا يقتصر على سرية البيانات
في كثير من الثغرات التقليدية يكون التركيز على تسريب البيانات، لكن الحالة هنا مختلفة. سجل CVSS يشير إلى أن الأثر الأبرز يقع على سلامة النظام واستمراريته أكثر من السرية.
يمكن تلخيص ذلك كالتالي:
| البعد الأمني | الأثر |
|---|---|
| Confidentiality | الأثر الأساسي محدود بحسب تقييم الثغرة |
| Integrity | مرتفع بسبب القدرة على تعديل الإعدادات |
| Availability | مرتفع بسبب إمكانية تعطيل الاتصال أو إعادة تشغيل الأنظمة |
| Safety | قد يصبح عاملًا تشغيليًا مهمًا إذا وقع التعطيل أثناء الطيران |
في الأنظمة السيبرانية الفيزيائية، لا تنتهي المخاطر عند حدود النظام الرقمي. أي أمر يغير سلوك الاتصال أو وحدة التحكم في منصة طائرة قد يتحول من حادثة أمن معلومات إلى حادثة تشغيل وسلامة.
#من منظور GRC: الطائرة أصل تقني وليست مجرد جهاز ميداني
المنظمات التي تستخدم الطائرات المسيّرة في أعمال رسمية تحتاج إلى التعامل معها كأصول متصلة بالشبكة تحتوي على برمجيات ثابتة، وواجهات لاسلكية، وحسابات وإعدادات تشغيل وسجلات.
من منظور الحوكمة والمخاطر والالتزام، تكشف هذه الثغرة عدة نقاط مهمة:
| مجال GRC | ما الذي يجب أن تلتفت إليه المؤسسة؟ |
|---|---|
| Asset Management | حصر الطائرات والطرازات وإصدارات Firmware المستخدمة |
| Vulnerability Management | ربط الطائرات ببرنامج إدارة الثغرات وعدم استثنائها باعتبارها أجهزة ميدانية |
| Patch Management | تحديد مالك واضح لمسؤولية تحديث Firmware والتحقق من نجاح التحديث |
| Risk Assessment | تقييم أثر فقدان الاتصال وفق المهمة التي تستخدم فيها الطائرة |
| Operational Resilience | وضع إجراءات واضحة للتعامل مع فقدان التحكم أو الاتصال أثناء المهمة |
| Third-Party Risk | متابعة نشرات الشركة المصنعة والثغرات المرتبطة بالبروتوكولات والخدمات المدمجة |
| Logging & Evidence | حماية سجلات الرحلات والأحداث باعتبارها أدلة تشغيلية وأمنية محتملة |
| Change Management | مراجعة أي إعادة ضبط أو تغيير مفاجئ في الشبكة أو إعدادات الطائرة |
المؤسسة التي تستخدم طائرة للتصوير التسويقي ليست في مستوى المخاطر نفسه لمؤسسة تعتمد عليها في فحص بنية تحتية، أو مراقبة موقع حساس، أو تنفيذ مهمة طوارئ. لذلك يجب أن يرتبط تقييم الثغرة بالسياق التشغيلي الفعلي وليس بدرجة CVSS وحدها.
#ماذا عن إثبات المفهوم المنشور؟
نشر الباحثون أداة PoC توضح سلوك واجهة Bluetooth/DUML، لكنهم أضافوا تحذيرات واضحة حول طبيعة الأوامر وتأثيرها.
الأداة تصنف بعض العمليات الحساسة على أنها خطرة وتطلب تأكيدًا إضافيًا قبل إرسالها، لأن بعض الأوامر قد تؤدي إلى:
Data loss
Configuration changes
Loss of connectivity
Device disruption
Aircraft reboot or power off
Persistent configuration reset
كما يؤكد الباحثون أن الاختبار يجب أن يتم فقط على أجهزة يملك الباحث تصريحًا صريحًا لاختبارها، وفي بيئة مسيطر عليها لا تعرض الأشخاص أو الممتلكات للخطر.
هذه النقطة مهمة خصوصًا في اختبار الأنظمة السيبرانية الفيزيائية: نجاح الاختبار الأمني لا يبرر المخاطرة بسلامة الجهاز أو الأشخاص المحيطين به.
#ثغرات أخرى في منظومة DJI
لم تكن CVE-2026-78306 الاكتشاف الوحيد الذي نشره الباحثان خلال أغسطس 2026.
تشمل الثغرات الأخرى التي ظهرت ضمن أبحاثهما مشكلات مرتبطة بخدمات الوسائط ونقل الملفات، من بينها حالات لعدم فرض المصادقة على خادم وسائط، واستخدام بيانات اعتماد مدمجة في خدمة لنقل الملفات، إضافة إلى تسريب معلومات عبر بعض الخدمات.
كما نُشرت سابقًا ملاحظة أمنية مرتبطة بإرسال بيانات DUML عبر Bluetooth دون تشفير، ما يوضح أن سطح الهجوم لا يقتصر على ثغرة واحدة، وإنما يمتد إلى تصميم قنوات الاتصال والخدمات المحيطة بها.
#ما الذي ينبغي فعله الآن؟
الأولوية الأولى هي معرفة ما إذا كانت المؤسسة أو المستخدم يملك أحد الطرازات المتأثرة، ثم مقارنة إصدار الـFirmware بالقيم المدرجة في سجل الثغرة.
توصيات المعالجة العملية:
- تحديث تطبيق
DJI FlyوالـFirmwareإلى أحدث إصدار متاح من الشركة المصنعة، ومتابعة أي تحديث أمني مخصص للثغرة. - إدراج الطائرات المسيّرة ضمن جرد الأصول وبرنامج إدارة الثغرات المؤسسي.
- تجنب إبقاء الطائرة في وضع تشغيل واتصال لاسلكي داخل بيئات غير موثوقة دون حاجة تشغيلية.
- اعتماد إجراءات تشغيل واضحة للتعامل مع الانقطاع المفاجئ للاتصال أو تغيّر إعدادات الشبكة.
- التحقق من إعدادات الاتصال وسجلات الطائرة بعد أي حادثة غير معتادة أو فقدان اتصال غير مفسر.
- تنفيذ أي اختبار أمني فقط داخل بيئة مصرح بها ومسيطر عليها، خصوصًا عند التعامل مع أوامر قد تعيد تشغيل الأنظمة أو تغيّر إعدادات التحكم.
حتى وقت إعداد هذا المقال، لا توجد تقارير عامة معروفة عن استغلال CVE-2026-78306 فعليًا في هجمات، كما أنها غير مدرجة ضمن كتالوج CISA Known Exploited Vulnerabilities.
#الخلاصة
توضح CVE-2026-78306 كيف يمكن لخلل في المصادقة داخل واجهة تبدو جانبية مثل Bluetooth أن يتحول إلى نقطة دخول ذات أثر يتجاوز الهاتف أو الشبكة اللاسلكية.
المشكلة ليست في أن الباحثين أثبتوا اختطاف طائرة بالكامل أثناء التحليق؛ فهذا لم يُعرض كجزء من إثبات المفهوم المنشور. المشكلة الأهم أن مهاجمًا قريبًا يمكنه الوصول إلى أوامر كان يفترض أن تكون محمية، وتغيير إعدادات الشبكة، وتعطيل الاتصال، وإعادة تشغيل أو إعادة ضبط أجزاء من النظام، مع إمكانية فتح مسار نحو الشبكة الداخلية للطائرة.
وفي بيئة تجمع بين البرمجيات والاتصالات والحركة الفيزيائية، يصبح مفهوم الأمن السيبراني أوسع من حماية البيانات وحدها: استمرارية الاتصال وسلامة الإعدادات قد تكونان جزءًا مباشرًا من سلامة التشغيل نفسها.