
في البنية التحتية المؤسسية، توجد أنظمة لا تحتاج إلى أن تكون كثيرة حتى يصبح اختراق أحدها أزمة على مستوى الشبكة كاملة. يكفي أن يكون النظام موضوعًا في المكان الصحيح: أمام التطبيقات، عند حدود الشبكة، وبين المستخدم والأنظمة الداخلية.
وهذا تحديدًا ما يجعل التطورات الأخيرة المتعلقة بـ Citrix NetScaler ADC وCitrix NetScaler Gateway شديدة الحساسية.
في 27 سبتمبر 2026 نشرت Citrix تحديثًا أمنيًا عاجلًا يعالج ثماني ثغرات في منتجات NetScaler، لكن المشكلة لم تكن في عدد الثغرات وحده. اثنتان منها، CVE-2026-88771 وCVE-2026-88772، كانتا قد دخلتا بالفعل مرحلة الاستغلال النشط قبل صدور الإصلاحات، وتحمل كل منهما تقييمًا يبلغ 9.5/10 وفق CVSS v4.0.
السيناريو الأخطر لا يحتاج إلى كلمة مرور، ولا إلى تفاعل من المستخدم، ولا إلى تصيّد ناجح. في حالات معينة يكفي أن يكون جهاز NetScaler الضعيف قابلًا للوصول عبر الشبكة حتى يمتلك المهاجم مسارًا نحو تنفيذ أوامر عن بُعد.
المسألة هنا ليست مجرد تحديث أمني جديد، بل حادثة توضح كيف يمكن لجهاز موضوع على حافة الشبكة أن يتحول من طبقة حماية إلى نقطة دخول ذات أثر واسع.
#لماذا يعد NetScaler هدفًا عالي القيمة؟
يُستخدم NetScaler ADC وNetScaler Gateway في مؤسسات كثيرة لأدوار حساسة، من بينها:
- موازنة الأحمال
Load Balancing. - الوصول البعيد و
SSL VPN. - إدارة حركة التطبيقات.
- المصادقة والوصول إلى الأنظمة الداخلية.
- تمرير وحماية حركة
HTTP/HTTPS. - التكامل مع خدمات
AAA. - تطبيق بعض ضوابط
Web Application Firewall. - توجيه المستخدمين إلى التطبيقات والخدمات الخلفية.
وجود الجهاز عند الحافة Network Edge يعني أن المهاجم لا يستهدف خادمًا داخليًا عاديًا، بل مكوّنًا يمر عبره جزء مهم من حركة المؤسسة واتصالات المستخدمين.
ولهذا فإن نجاح Remote Code Execution على جهاز من هذا النوع قد يمنح المهاجم موطئ قدم في نقطة ذات صلاحيات واتصالات وثقة شبكية أكبر بكثير من خادم تطبيق تقليدي.
#ماذا حدث؟
بدأت التحذيرات العلنية في 26 سبتمبر 2026، عندما ظهرت تقارير عن تنبيهات خاصة وصلت إلى جهات تستخدم NetScaler بشأن ثغرات غير معلنة يجري استغلالها فعليًا.
وفي 27 سبتمبر أصدرت Citrix النشرة الأمنية CTX697096، وكشفت عن ثماني ثغرات، مؤكدة رصد استغلال الثغرتين:
CVE-2026-88771
و:
CVE-2026-88772
على أنظمة NetScaler غير المعالجة.
وفي اليوم نفسه أضافت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية CISA الثغرتين إلى كتالوج:
Known Exploited Vulnerabilities (KEV)
وحددت 30 سبتمبر 2026 موعدًا للمعالجة لدى الجهات الفيدرالية المدنية الأمريكية الخاضعة للتوجيهات الملزمة.
التسلسل الزمني المختصر:
| التاريخ | الحدث |
|---|---|
| 26 سبتمبر 2026 | ظهور تحذيرات وتقارير عن استغلال ثغرات NetScaler غير معلنة |
| 27 سبتمبر 2026 | Citrix تنشر الإصلاحات والنشرة الأمنية الرسمية |
| 27 سبتمبر 2026 | تأكيد الاستغلال النشط للثغرتين الأخطر |
| 27 سبتمبر 2026 | إدراج الثغرتين ضمن CISA KEV |
| 30 سبتمبر 2026 | الموعد المحدد للمعالجة لدى الجهات الفيدرالية المدنية الأمريكية المشمولة |
#الثغرة الأولى: CVE-2026-88771
الثغرة الأخطر من ناحية نطاق التأثر هي:
CVE-2026-88771
وهي ناتجة عن ضعف في التحقق من المدخلات:
Improper Input Validation
وتصنف تحت:
CWE-20
وفق Citrix، يمكن لمهاجم غير مصادق عليه تنفيذ أوامر عشوائية على الجهاز عن بُعد.
الأهم أن شرط التعرض لهذه الثغرة واسع جدًا: جميع عمليات نشر NetScaler ADC وNetScaler Gateway المتأثرة بالإصدار تدخل ضمن النطاق، بما في ذلك الإعدادات الافتراضية، ولا يلزم تشغيل ميزة إضافية حتى يتحقق شرط التأثر.
تقييم الخطورة:
CVSS v4.0: 9.5 / Critical
ومن منظور هجومي، تجتمع هنا عدة عوامل تزيد حساسية السيناريو:
- الوصول عبر الشبكة.
- عدم الحاجة إلى حساب مستخدم.
- عدم الحاجة إلى تفاعل من الضحية.
- تأثير محتمل على السرية والسلامة والتوافر.
- وجود النظام عند حافة الشبكة.
#الثغرة الثانية: CVE-2026-88772
الثغرة الثانية هي:
CVE-2026-88772
وترتبط بخلل من نوع:
Memory Overflow
وتصنف تحت:
CWE-119
وقد تؤدي إلى:
Remote Code Execution
أو:
Denial of Service
وتحمل كذلك تقييمًا يبلغ:
CVSS v4.0: 9.5 / Critical
لكنها تختلف عن الثغرة الأولى في وجود شرط متعلق بتفعيل:
DTLS
وتشير Citrix إلى أن DTLS مفعّل افتراضيًا على خوادم VPN Virtual Server، ما يجعل هذا الشرط مهمًا بصورة خاصة في بيئات NetScaler Gateway المستخدمة للوصول البعيد.
ومن أمثلة التكوينات التي عرضتها Citrix:
add vpn vserver vpn1 SSL 10.0.0.0 443 -Listenpolicy NONE
في هذا المثال لم يتم تعطيل DTLS صراحة، ولذلك يعد مفعّلًا افتراضيًا.
أما المثال التالي:
add vpn vserver vpn1 SSL 10.0.0.0 443 -dtls OFF -Listenpolicy NONE
فيشير إلى تعطيل DTLS.
ومن أمثلة التكوين الصريح له:
add vpn vserver vs1 DTLS 10.11.1.1 443
#ثماني ثغرات في إصدار أمني واحد
الحزمة الأمنية لا تقتصر على ثغرتي التنفيذ عن بُعد. نشرة Citrix تضمنت ثماني ثغرات بدرجات وشروط مختلفة:
| الثغرة | النوع | التقييم | أبرز شرط للتعرض |
|---|---|---|---|
CVE-2026-88771 | Improper Input Validation / RCE | 9.5 | جميع عمليات النشر المتأثرة |
CVE-2026-88772 | Memory Overflow / RCE / DoS | 9.5 | تفعيل DTLS |
CVE-2026-88773 | HTTP Request Smuggling | 9.3 | وجود تكوينات HTTP/SSL ذات صلة |
CVE-2026-88774 | Feature Policy Bypass | 7.0 | سياسات تعتمد على تعبيرات URL |
CVE-2026-88775 | Memory Overflow / DoS | 8.8 | Gateway أو AAA Virtual Server |
CVE-2026-88776 | Memory Overflow / DoS | 8.8 | Oracle Load Balancing Virtual Server |
CVE-2026-88777 | Memory Overflow / DoS | 8.8 | بعض بروتوكولات Layer 7 غير HTTP وبيئات LB/CS/CGNAT/NAT64 |
CVE-2026-88778 | TCP ISN Prediction | 8.8 | إعدادات TCP محددة مع تعطيل Enhanced ISN Generation |
وجود أكثر من مسار أمني في النشرة نفسها يعني أن تقييم المخاطر لا يجب أن يتوقف عند سؤال: "هل نحن معرضون للثغرتين المستغلتين؟"، بل يجب أن يمتد إلى مراجعة التكوين الفعلي لكل جهاز وتحديد أي من شروط الثغرات الثماني ينطبق عليه.
#نحو 22 ألف جهاز ظاهر على الإنترنت
وفق بيانات المسح العام المنسوبة إلى Shadowserver Foundation، يوجد نحو 22 ألف جهاز NetScaler ADC ظاهر على الإنترنت.
وتشير البيانات المنشورة إلى أن التوزيع الأكبر يوجد في الولايات المتحدة بنحو 8,800 عنوان ظاهر، تليها ألمانيا بنحو 3,000، ثم هولندا بنحو 1,000.
لكن هناك فرقًا مهمًا بين ثلاثة مفاهيم:
Internet-Exposed
Vulnerable
Compromised
الجهاز الظاهر على الإنترنت ليس بالضرورة ما زال يعمل بإصدار ضعيف، والجهاز الضعيف ليس بالضرورة قد تم اختراقه.
لذلك فإن أرقام المسح تعكس حجم سطح التعرض، وليست إحصائية مؤكدة لعدد الأنظمة المخترقة.
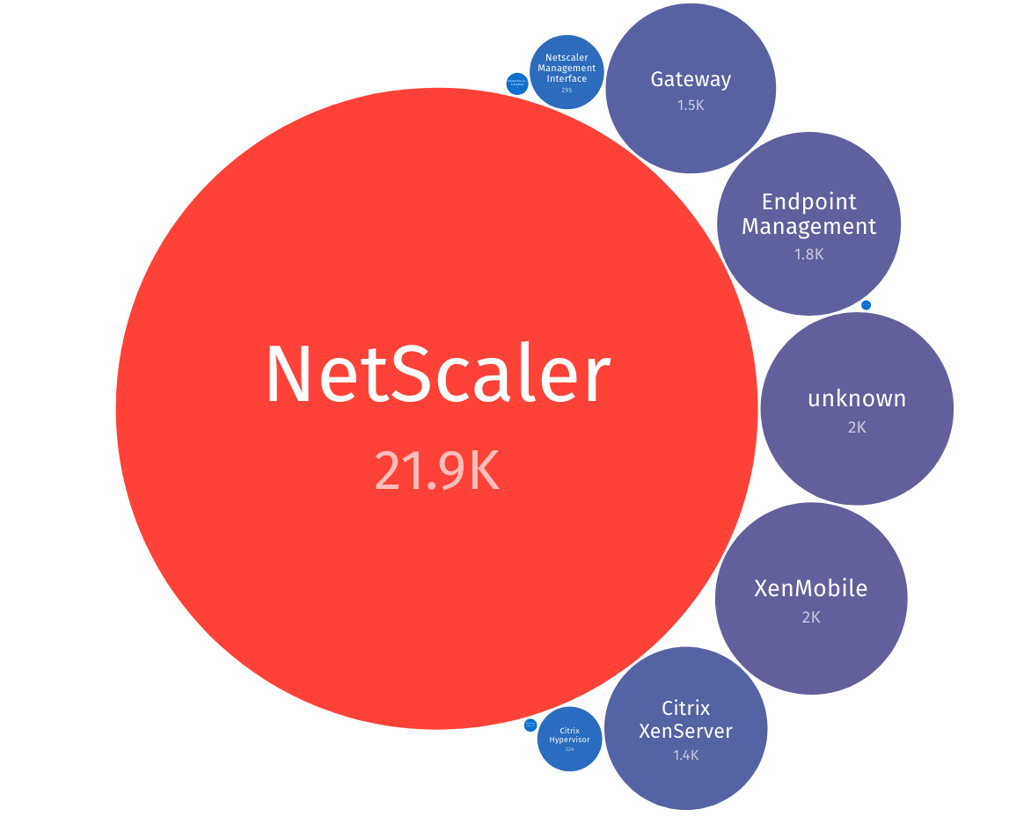
توزيع أجهزة NetScaler الظاهرة على الإنترنت. المصدر: Shadowserver Foundation.
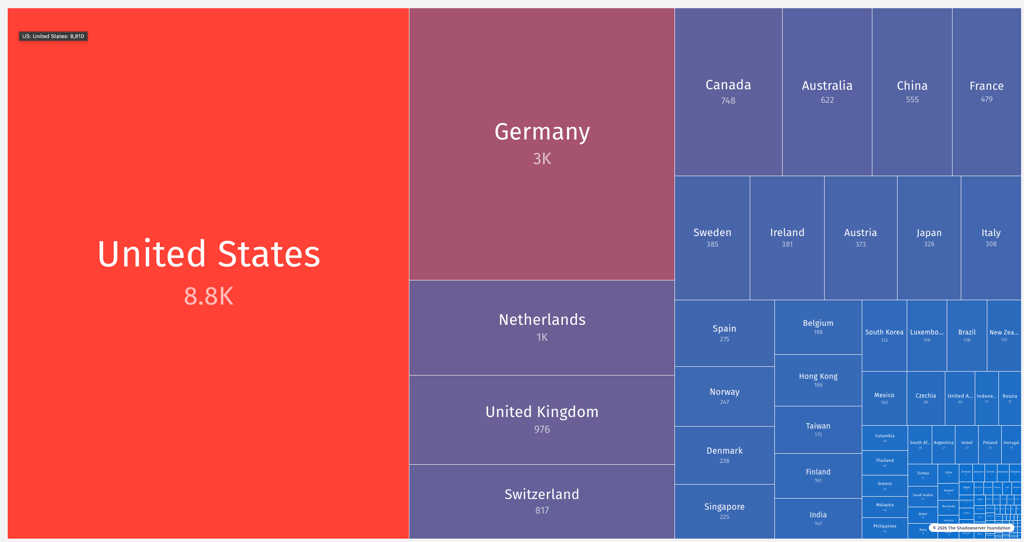
التوزيع الجغرافي لأجهزة NetScaler الظاهرة على الإنترنت. المصدر: Shadowserver Foundation.
#الإصدارات المتأثرة والإصدارات التي تحتوي على الإصلاح
بحسب النشرة الرسمية، الإصدارات التالية متأثرة:
| المنتج | الإصدار المتأثر | الإصدار المعالج |
|---|---|---|
NetScaler ADC / Gateway 14.1 | قبل 14.1-73.37 | 14.1-73.37 أو أحدث |
NetScaler ADC / Gateway 13.1 | قبل 13.1-64.23 | 13.1-64.23 أو أحدث |
NetScaler ADC 14.1-FIPS | قبل 14.1-73.37 FIPS | 14.1-73.37 FIPS أو أحدث |
NetScaler ADC 13.1-FIPS / NDcPP | قبل 13.1-37.279 | 13.1-37.279 أو أحدث |
وتوضح Citrix أن النشرة تخص الأجهزة التي يديرها العميل:
Customer-Managed NetScaler
أما الخدمات السحابية التي تديرها Citrix نفسها فتتولى Cloud Software Group تطبيق التحديثات اللازمة عليها.
#التحديث وحده لا يجيب عن السؤال الأهم
في الثغرات التي يجري استغلالها كـ Zero-Day، يوجد فرق جوهري بين:
Remediation
و:
Compromise Assessment
تثبيت التحديث يغلق الثغرة المعروفة، لكنه لا يثبت أن الجهاز لم يكن قد تعرض للاستغلال قبل التحديث.
ولهذا شجعت Citrix العملاء على استخدام مؤشرات الاختراق المتاحة عبر:
NetScaler Console
لإجراء تقييم أولي، مع تنبيه واضح إلى أن هذه المؤشرات لا تغطي جميع:
Tactics, Techniques and Procedures (TTPs)
وقد لا تكشف جميع حالات الاختراق.
هذه النقطة مهمة جدًا في الاستجابة للحوادث. النظام الذي كان مكشوفًا خلال فترة استغلال نشط يجب ألا يعامل فقط كتذكرة Patch Management، بل كأصل يستحق التحقق من سلامته ووجود أي أثر سابق للمهاجم.
#ما الذي يجب فحصه قبل الإغلاق الفني للحادثة؟
الاستجابة السليمة تمر بمسارين متوازيين:
- إغلاق مسار الاستغلال عبر التحديث.
- التحقق من عدم وجود اختراق سابق أو بقاء أثر للمهاجم.
قبل تنفيذ تغييرات قد تؤثر في الأدلة، يجب حفظ السجلات والبيانات الجنائية المناسبة وفق إجراءات المؤسسة، ثم مراجعة مؤشرات الاختراق وسلوك الجهاز خلال فترة التعرض.
Citrix توفر إمكان فحص IoC عبر NetScaler Console، وتوصي الجهات التي لا تستخدمه بالتواصل مع دعم Citrix للحصول على المؤشرات المناسبة.
كما توصي بتحويل سجلات NetScaler إلى منصة خارجية مثل:
SIEM
لدعم المراقبة المركزية والتحقيق والاستجابة للحوادث.
#فحوصات تكوين مهمة
#التحقق من حالة Enhanced ISN Generation
بالنسبة إلى:
CVE-2026-88778
يمكن التحقق من حالة الإعداد باستخدام:
show ns tcpparam | grep "Enhanced ISN Generation"
إذا كانت النتيجة:
Enhanced ISN Generation: DISABLED
وكانت بقية شروط الثغرة متحققة، فإن المعالجة تتطلب تعديل الإعداد وفق توثيق Citrix، وليس الاكتفاء بتحديث الإصدار فقط.
#ملاحظة تشغيلية مهمة للإصدار 13.1
أشارت Citrix إلى مشكلة تشغيلية معروفة في:
13.1-64.23
قد تؤدي في تكوينات محددة إلى إعادة تشغيل دورية أثناء الترقية.
ويمكن التحقق من الشرط المرتبط بها باستخدام:
show ns variable
إذا أعاد الأمر قائمة بمتغيرات معرفة على الجهاز، توصي Citrix بالتخطيط للترقية إلى:
13.1-64.24
لتجنب المشكلة التشغيلية المعروفة.
#كيف تنظر فرق GRC إلى الحادثة؟
من زاوية Governance, Risk and Compliance، لا تتوقف الحالة عند وجود ثغرة ذات تقييم مرتفع. القيمة الحقيقية تكمن في ترجمة الحدث التقني إلى مخاطر وضوابط وإثباتات قابلة للتدقيق.
| المجال | السؤال الذي يجب الإجابة عنه | الدليل المتوقع |
|---|---|---|
| إدارة الأصول | هل نعرف جميع أجهزة NetScaler الموجودة والمكشوفة خارجيًا؟ | CMDB، جرد الأصول، نتائج Attack Surface Management |
| إدارة الثغرات | هل تم تحديد جميع الإصدارات والتكوينات المتأثرة؟ | نتائج فحص، قائمة الإصدارات، تحليل شروط كل CVE |
| إدارة التغيير | هل تم تنفيذ التحديث كحالة طارئة موثقة؟ | طلب تغيير، موافقات، خطة رجوع، سجل التنفيذ |
| الاستجابة للحوادث | هل تم التحقق من احتمالية الاستغلال قبل التحديث؟ | سجلات التحقيق، نتائج IoC, Timeline |
| المراقبة الأمنية | هل ترسل أجهزة NetScaler سجلاتها إلى نظام مركزي؟ | إعدادات SIEM، سجلات الاستقبال والتنبيه |
| إدارة المخاطر | هل تم توثيق أثر تعطل أو اختراق بوابة الوصول؟ | سجل المخاطر، تقييم الأثر، مالك الخطر |
| استمرارية الأعمال | ما أثر عزل الجهاز أو إيقاف الوصول الخارجي مؤقتًا؟ | BCP/DR, تحليل أثر الأعمال |
| إدارة المورد | هل توجد آلية لمتابعة نشرات Citrix الحرجة فور صدورها؟ | اشتراكات التنبيه، إجراءات المورد، SLA داخلي |
#من منظور إدارة المخاطر: لماذا الأولوية مرتفعة؟
يمكن تلخيص مستوى الخطر في اجتماع عدة خصائص في وقت واحد:
- الأصل موجود على
Network Edge. - الثغرة تسمح بـ
Remote Code Execution. - لا تتطلب مصادقة في السيناريو الأخطر.
- يوجد استغلال مؤكد في البرية.
- بعض عمليات النشر تتأثر في الإعداد الافتراضي.
- حجم الانتشار الخارجي كبير.
- نجاح الاختراق قد يفتح مسارًا نحو أنظمة داخلية.
- التحديث لا يلغي الحاجة إلى التحقيق في الاستغلال السابق.
وعند اجتماع هذه العناصر، يصبح التعامل مع الحالة أقرب إلى Emergency Vulnerability Response منه إلى دورة تحديث اعتيادية.
#خطة استجابة عملية
#1. حصر الأصول
ابدأ بتحديد جميع أجهزة:
NetScaler ADC
و:
NetScaler Gateway
بما في ذلك الأجهزة الافتراضية، البيئات الاحتياطية، أنظمة التعافي من الكوارث، والأجهزة التي قد تكون منشورة خارج سجل الأصول المعتاد.
#2. تحديد الإصدار والتكوين
قارن كل جهاز بالإصدارات المتأثرة، ثم راجع شروط الثغرات الثماني بناءً على التكوين الفعلي.
#3. حفظ الأدلة
إذا كان الجهاز معرضًا للإنترنت خلال نافذة الاستغلال، فاحفظ السجلات والبيانات اللازمة للتحقيق قبل تنفيذ تغييرات قد تقلل القيمة الجنائية للأدلة.
#4. البحث عن مؤشرات اختراق
استخدم إمكانات:
NetScaler Console IoC Detection
ومصادر السجلات الخارجية وSIEM، ولا تعتبر نتيجة الفحص النظيفة دليلًا قطعيًا على عدم حدوث اختراق.
#5. تطبيق الإصدار المعالج
رقِّ الأجهزة إلى الإصدار المدعوم الذي يحتوي على الإصلاح، مع مراعاة الملاحظة الخاصة بفرع:
13.1
#6. معالجة CVE-2026-88778 تكوينيًا
تحقق من:
Enhanced ISN Generation
وطبق تغيير التكوين المطلوب إذا انطبقت شروط الثغرة.
#7. التحقق بعد التحديث
تأكد من أن الإصدار الجديد يعمل كما هو متوقع، وأن خدمات الوصول البعيد والمصادقة والموازنة تعمل دون إعادة فتح إعدادات غير آمنة.
#8. رفع مستوى الحادثة عند ظهور مؤشرات اختراق
إذا ظهرت ملفات غير معتادة، أو تغييرات غير مصرح بها، أو سلوك اتصالات مشبوه، أو مؤشرات تنفيذ أوامر، فيجب الانتقال من مسار إدارة الثغرات إلى مسار:
Incident Response
مع توسيع نطاق التحقيق إلى الأنظمة والهوية والأسرار التي يمكن أن يكون الجهاز قد أتاح الوصول إليها.
#ماذا تكشف هذه الحادثة عن أمن أجهزة الحافة؟
أجهزة الحافة الأمنية غالبًا ما تجمع عدة وظائف داخل نقطة واحدة: إنهاء الاتصالات المشفرة، الوصول البعيد، المصادقة، التحكم في الحركة، وتوجيه الطلبات.
ولهذا فإن أثر الثغرة فيها لا يُقاس فقط بدرجة CVSS.
المعادلة الأهم هي:
Technical Severity + Internet Exposure + Asset Role + Active Exploitation = Business Risk
قد توجد ثغرة بدرجة مشابهة داخل خادم معزول، لكن وجود ثغرة تنفيذ أوامر بلا مصادقة في جهاز يواجه الإنترنت ويعمل كبوابة وصول للمؤسسة يغير سياق الخطر بالكامل.
وهنا تظهر أهمية دمج فرق العمليات والبنية التحتية والأمن السيبراني وGRC في مسار واحد، بدل معالجة الحادثة كتحديث تقني منفصل.
#الخلاصة
حادثة Citrix NetScaler في سبتمبر 2026 ليست مجرد مجموعة جديدة من أرقام CVE.
الثغرتان:
CVE-2026-88771
و:
CVE-2026-88772
وصلتا إلى مرحلة الاستغلال الفعلي قبل أن تتاح الإصلاحات، وكلتاهما قادرتان على الوصول إلى مستوى Remote Code Execution في ظروفها المحددة.
التركيز لذلك يجب أن يكون على ثلاثة أسئلة منفصلة:
هل لدينا جهاز متأثر؟
هل تم إغلاق الثغرة؟
وهل توجد أدلة على أنه استُغل قبل إغلاقها؟
الإجابة عن السؤال الثاني فقط لا تكفي.
في أجهزة الحافة، التحديث الأمني يعالج نقطة الضعف، أما الثقة في سلامة البيئة فتحتاج إلى تحقق وتحليل ومراقبة موثقة.
#المصادر
- Citrix Security Bulletin — CTX697096
- Citrix Community — Guidance and Indicators of Compromise
- CISA Alert — Critical Zero-Day Vulnerabilities Exploited in Citrix NetScaler ADC & Gateway
- NVD — CVE-2026-88771
- NVD — CVE-2026-88772
- watchTowr — NetScaler RCE Zero-Day Analysis
- Shadowserver Foundation — NetScaler Exposure Statistics


