تبدأ القصة عادةً بجهاز صغير لا يتوقع أحد أن يلفت انتباه فريق الشبكات: آلة قهوة تتصل بالإنترنت لتضبط درجة الحرارة، وتتعرّف على كبسولات المشروب، وتنفّذ أوامر التطبيق. لكن هذه المرة لم يكن ما أثار الانتباه جودة القهوة، بل حركة بيانات تجاوزت تيرابايت خلال عشرة أيام تقريبًا. فكيف يمكن لجهاز بهذه الوظيفة المحدودة أن ينتج هذا الحجم من الاتصالات؟ وهل تشير الأرقام إلى اختراق، أم تكشف مشكلة أعمق في طريقة إدارة الأجهزة المتصلة؟
الحادثة، التي تداولها مختصون في أكتوبر 2026، تتعلق بآلة القهوة الذكية Keurig K-Supreme SMART. وهي مثال لافت على أن مخاطر إنترنت الأشياء لا تقتصر على سرقة البيانات؛ فقد تظهر أيضًا على هيئة استنزاف موارد الشبكة، حتى دون ثبوت أي نشاط خبيث.
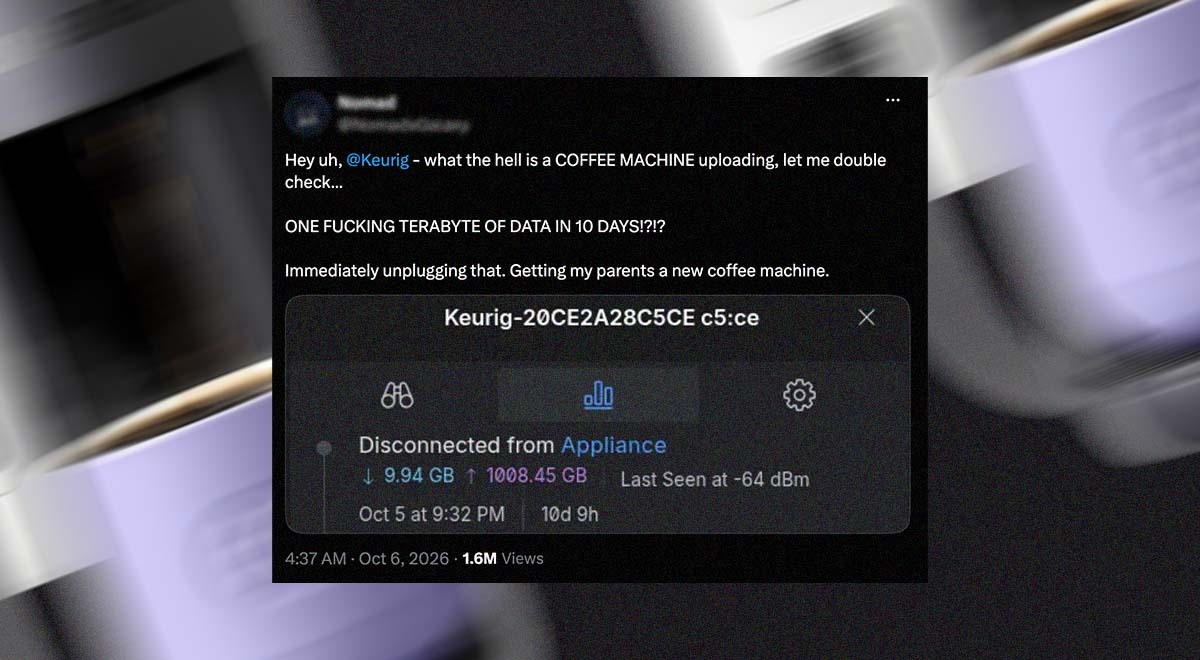
الصورة: إحصاءات منصة المراقبة المتداولة ضمن تغطية Cybernews، وتُظهر 1,008.45 جيجابايت ضمن خانة الرفع.
#من آلة قهوة إلى مصدر ضغط على الشبكة
بدأت القصة حين راجع مستخدم يُعرف باسم «Nomad» إحصاءات الشبكة المنزلية لوالديه عبر منصة Ubiquiti UniFi. وأظهرت السجلات أن آلة القهوة نزّلت نحو 9.94 جيجابايت، في مقابل 1,008.45 جيجابايت من حركة الرفع خلال 10 أيام و9 ساعات. وبحساب تقريبي، يعادل الرفع وحده متوسط نقل مستمر يقارب 9 ميجابت في الثانية طوال الفترة المرصودة؛ وهو معدل غير متناسب ظاهريًا مع المهام المتوقعة من آلة إعداد القهوة.
اللافت أن مالك الشبكة أوضح أن معظم هذه الحركة لم تغادر الشبكة المحلية. وذكر أن النشاط استهلك موارد نقطة وصول لاسلكية Access Point إلى درجة كان يمكن أن تؤثر في استقرار الاتصال لولا وجود نقاط وصول أخرى. وبعد إعادة تشغيل آلة القهوة ووصلها بشبكة معزولة VLAN لم يعد السلوك للظهور خلال فترة المراقبة التالية التي وصفها.
هذه التفاصيل تغيّر زاوية قراءة الحادثة. فرقم «تيرابايت مرفوع» في لوحة المراقبة لا يعني بالضرورة إرسال تيرابايت من المعلومات الشخصية إلى خادم خارجي. وقد تمثل الإحصاءات حركة داخلية، أو تدفقًا متكررًا، أو سلوكًا غير طبيعي في بروتوكولات الاتصال، أو حتى مشكلة في احتساب البيانات. ولم ينشر التقرير تحليلًا تفصيليًا لحزم الشبكة يحدد الوجهات والمحتوى والسبب الجذري؛ لذلك لا توجد أدلة كافية للجزم باختراق الجهاز أو بتسريب بيانات.
#لماذا تحتاج آلة القهوة إلى الاتصال بالإنترنت أصلًا؟
تسوّق Keurig هذا الطراز بوصفه جهازًا قادرًا على التعرّف على الكبسولات باستخدام تقنية BrewID، واختيار إعدادات التحضير المناسبة، وحفظ التفضيلات والتحكم من الهاتف. وتشمل مزاياه المتصلة جدولة إعداد القهوة والتكامل مع خدمات الشركة. وتعتمد الوظائف الشبكية على اتصال لاسلكي بتردد 2.4 GHz وفق مواصفات WPA2-PSK، ولا يدعم الطراز الاتصال بشبكات 5 GHz.
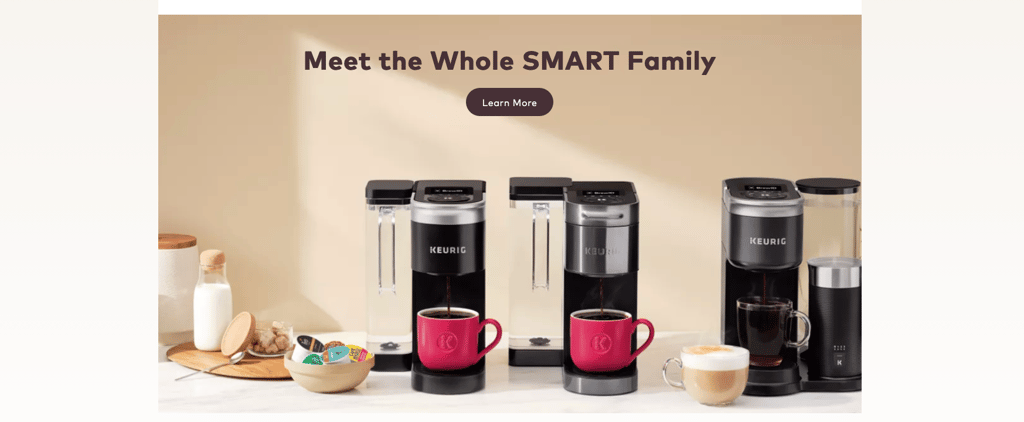
الصورة: عرض للجهاز الذكي من موقع الشركة، كما أوردته Cybernews. المواصفات متاحة أيضًا في صفحة Keurig الرسمية.
هذه المزايا تفسّر الحاجة إلى اتصالات دورية لخدمات التطبيق والتحديثات والإعدادات، لكنها لا تفسّر وحدها حجم البيانات المُسجّل. وهنا يظهر التحدي الأساسي في بيئات IoT: فوجود اتصال مشروع بالإنترنت لا يجعل كل حركة يصدرها الجهاز مشروعة أو طبيعية من منظور التشغيل والأمن.
#ماذا يمكن أن يكون قد حدث تقنيًا؟
الاحتمال الذي رجّحه صاحب الشبكة هو خلل برمجي في مكدس الشبكة Network Stack أو في سلوك الاتصال يتطور بمرور مدة التشغيل. لكن عودة الجهاز إلى السلوك الطبيعي بعد إعادة تشغيله ليست دليلًا قاطعًا على نوع المشكلة؛ فإعادة التشغيل تمحو أيضًا بعض الحالات المؤقتة التي يحتاج المحقق إلى رصدها لتحديد السبب.
يمكن تناول الحادثة عبر أربع فرضيات فنية، دون اعتبار أيٍّ منها نتيجة مثبتة:
| الفرضية | التفسير المحتمل | ما الذي يلزم للتحقق؟ |
|---|---|---|
| خلل في برمجيات الشبكة | تكرار الرسائل أو الدخول في حلقة اتصال غير منتهية | تحليل تتابع الحزم ومعدلات إعادة الإرسال وسلوك الجهاز بعد التشغيل الطويل |
| تدفق كثيف داخل الشبكة | حركة بث أو اتصال محلي متكرر تستهلك وقت البث اللاسلكي | تحديد عناوين الوجهة ونوع المرور وحصته من الحركة المحلية |
| قصور في القياس أو تصنيف الحركة | إحصاءات المنصة تنسب عددًا غير دقيق من البايتات إلى الجهاز | مقارنة قراءات لوحة التحكم بعدادات البوابة ولقطة حزم مستقلة |
| جهاز مخترَق | برنامج غير مصرح به يولّد اتصالات غير معتادة | أدلة على وجهات مشبوهة أو تعليمات تحكم أو تغييرات في الجهاز وسجلاته |
الفصل بين هذه الاحتمالات يبدأ من سؤال أساسي: هل البيانات غادرت الشبكة إلى الإنترنت، أم تحركت بين أجهزة الشبكة المنزلية؟ والتمييز بين حركة LAN وحركة WAN ضروري قبل الحديث عن تسريب معلومات أو الاتصال ببنية هجومية خارجية. كما ينبغي تحديد ما إذا كانت الإحصاءات تعكس حمولة التطبيقات الفعلية أم إجمالي المرور المحسوب على الواجهات المختلفة.
التحقق الفني يمكن أن يعتمد على التقاط حزم من بوابة الشبكة أو منفذ مراقبة تمر عبره اتصالات الجهاز، ثم تحليل الوجهات والبروتوكولات والأحجام باستخدام Wireshark أو tcpdump. مثال على التقاط حركة جهاز داخل شبكة خاضعة للإدارة، باستخدام عنوان محجوز للأمثلة فقط:
DEVICE_IP=192.0.2.10
sudo tcpdump -i eth0 -nn -s 0 -w iot-traffic.pcap "host $DEVICE_IP"
ويتوقف نجاح الالتقاط على مرور حركة الجهاز فعلًا عبر الواجهة المختارة؛ فالتقاط الحزم من جهاز آخر على الشبكة لا يضمن رؤية المرور اللاسلكي بين آلة القهوة ونقطة الوصول. كذلك قد لا يشمل ترشيح عنوان الجهاز حركة الطبقة الثانية التي تحتاج إلى فحص منفصل. ولا يثبت حجم الحزم، بمفرده، مضمون البيانات المنقولة أو وجود نشاط خبيث.
#أين تبدأ الحوكمة وإدارة المخاطر والالتزام؟
قد يبدو هذا النوع من الحوادث شأنًا منزليًا محدودًا، لكنه يطرح مشكلة مألوفة داخل المؤسسات: أجهزة متصلة بالشبكة لا تدخل دائمًا في جرد الأصول أو في معايير القبول الأمني الصارمة، مثل الشاشات الذكية وأجهزة الاجتماعات والطابعات والمعدات المساندة. وإذا أخفق أحدها، قد يتحول من أصل منخفض الحساسية إلى مصدر اضطراب في توفر الخدمات.
في سياق GRC لا يقتصر تقييم الخطر على احتمال اختراق الجهاز؛ بل يشمل احتمال حدوث خلل، ومدى تأثيره على التوافر، والقدرة على الاكتشاف والاحتواء، والمسؤولية عن متابعة الشركة الموردة. ولهذا تتقاطع الواقعة مع مجالات متعددة من إطار NIST CSF 2.0، كما تتصل بمتطلبات قدرات الأمن الأساسية لأجهزة إنترنت الأشياء الواردة في NIST IR 8259A.
| مجال الضبط | ارتباطه بالحادثة | مظهر النضج المؤسسي |
|---|---|---|
حصر الأصول ID.AM | جهاز محدود الوظيفة قد لا يحظى بالمراقبة المناسبة | وجود جرد للأجهزة المتصلة ومالكيها وطبيعة اتصالاتها |
مرونة البنية التحتية PR.IR | جهاز واحد استطاع استهلاك موارد نقطة وصول | عزل نطاقات الاتصال وتقليل الأثر على الأجهزة والخدمات الأخرى |
المراقبة المستمرة DE.CM | اكتُشفت المشكلة من خلال إحصاءات استهلاك الشبكة | قياس أنماط الحركة والتنبيه عند الانحراف الكبير عن خط الأساس |
تحليل الحوادث RS.AN | حجم النقل وحده لا يكشف السبب | الاحتفاظ بالأدلة والتمييز بين الخلل التشغيلي والنشاط العدائي |
مخاطر سلسلة التوريد GV.SC | يعتمد سلوك الجهاز على برمجيات ودعم الشركة المصنعة | وضوح آليات التحديث والإفصاح والتواصل مع المورد |
هذه المواءمة تفسير تحليلي للحادثة باستخدام مجالات الإطار، وليست تقريرًا عن إخفاق شركة بعينها في الامتثال أو إثباتًا لوجود مخالفة تنظيمية. فإثبات عدم الامتثال يتطلب تحديد نطاق الضوابط الملزمة، والجهة الخاضعة لها، والأدلة الفعلية على مستوى التطبيق.
ومن منظور شراء الأجهزة وإدارتها، تتجاوز الأسئلة المهمة سعر الجهاز ومزاياه: هل يمكن تحديث برمجياته بصورة آمنة؟ هل يمكن تقييد الاتصالات غير الضرورية؟ هل يوفّر المورّد سجلًا واضحًا للتحديثات والثغرات؟ وكيف يمكن عزل الجهاز دون تعطيل وظائفه الأساسية؟ تلك ليست تفاصيل تقنية هامشية، بل عناصر تدخل مباشرة في قبول المخاطر التشغيلية والأمنية.
#العزل يمنع اتساع الأثر، لكنه لا يفسّر السبب
بعد نقل آلة القهوة إلى شبكة منفصلة لم تتكرر المشكلة بحسب رواية صاحب الشبكة. ويُعد العزل الشبكي وسيلة مهمة لتقليل نطاق التأثير وحماية الأجهزة الأخرى من الاتصالات غير الضرورية، لكنه لا يعالج تلقائيًا خللًا في البرنامج الثابت Firmware، ولا يمنع بالضرورة ازدحام القناة اللاسلكية إذا ظلت الأجهزة تتشارك وقت البث نفسه. لذلك فإن انتهاء الأعراض بعد العزل وإعادة التشغيل لا يغني عن تحليل السبب الجذري.
والفارق هنا جوهري بين احتواء الأثر وإثبات سلامة الجهاز. يمكن أن تنجح عملية الاحتواء من دون أن نعرف لماذا نشأت الحركة، كما يمكن أن يبقى الجهاز عرضة لمشكلة لاحقة حتى لو انخفض استهلاكه للبيانات مؤقتًا.
#الخلاصة: المسألة ليست القهوة، بل الثقة الممنوحة للأشياء المتصلة
لا تقدم الحادثة، بناءً على المعلومات المنشورة، دليلًا حاسمًا على تجسس آلة القهوة أو مشاركتها في هجوم سيبراني. ما تقدمه بوضوح هو تنبيه عملي إلى أن الأجهزة الذكية قد تؤثر في استقرار الشبكات بصورة لا تتناسب مع أهميتها الظاهرية. وقد تبدأ المشكلة بخلل برمجي بسيط، لكنها تتحول إلى خطر حقيقي عندما تغيب الرؤية إلى حركة الشبكة أو تكون الأجهزة متصلة دون حدود تشغيلية واضحة.
الأمن السيبراني هنا ليس مجرد اكتشاف البرمجيات الخبيثة؛ بل القدرة على معرفة ما الذي يتصل بالشبكة، ولماذا يتصل، وما مقدار الموارد التي يستهلكها، وما حدود الضرر إذا خرج عن سلوكه المتوقع. وعندما تصبح آلة قهوة قادرة على إرباك نقطة وصول، فإن السؤال الإداري والتقني الأهم ليس «لماذا تملك اتصالًا بالإنترنت؟» فقط، بل «لماذا تستطيع التأثير في بقية الشبكة بهذا القدر؟».