8 أكتوبر 2026 | الأمن السيبراني وأمن الأجهزة المحمولة
لم يعد السؤال الأمني الأهم هو ما إذا كان المستخدم سيفتح رابطًا مشبوهًا، بل ما إذا كانت برمجيات الهاتف قادرة على معالجة المحتوى الوارد دون أن يتحول إلى نقطة دخول للمهاجم. هذا السؤال عاد إلى الواجهة بعد نجاح باحثين في اختراق هاتف Samsung Galaxy S26 عن بُعد خلال مسابقة Pwn2Own Ireland 2026، وسط ادعاء لافت بأن رسالة بريد إلكتروني واحدة قد تكون كافية لبدء الهجوم.
لكن ما الذي أُثبت بالفعل؟ وما الذي لا يزال ادعاءً بانتظار نشر التفاصيل التقنية؟ تكمن أهمية الحادثة في التمييز بين نجاح تنفيذ شيفرة على جهاز حديث، وبين إثبات الاستيلاء الكامل على صلاحياته وبياناته. وهو فارق جوهري لا يغير الدلالة الأمنية للتجربة، بل يجعل قراءتها أكثر دقة.
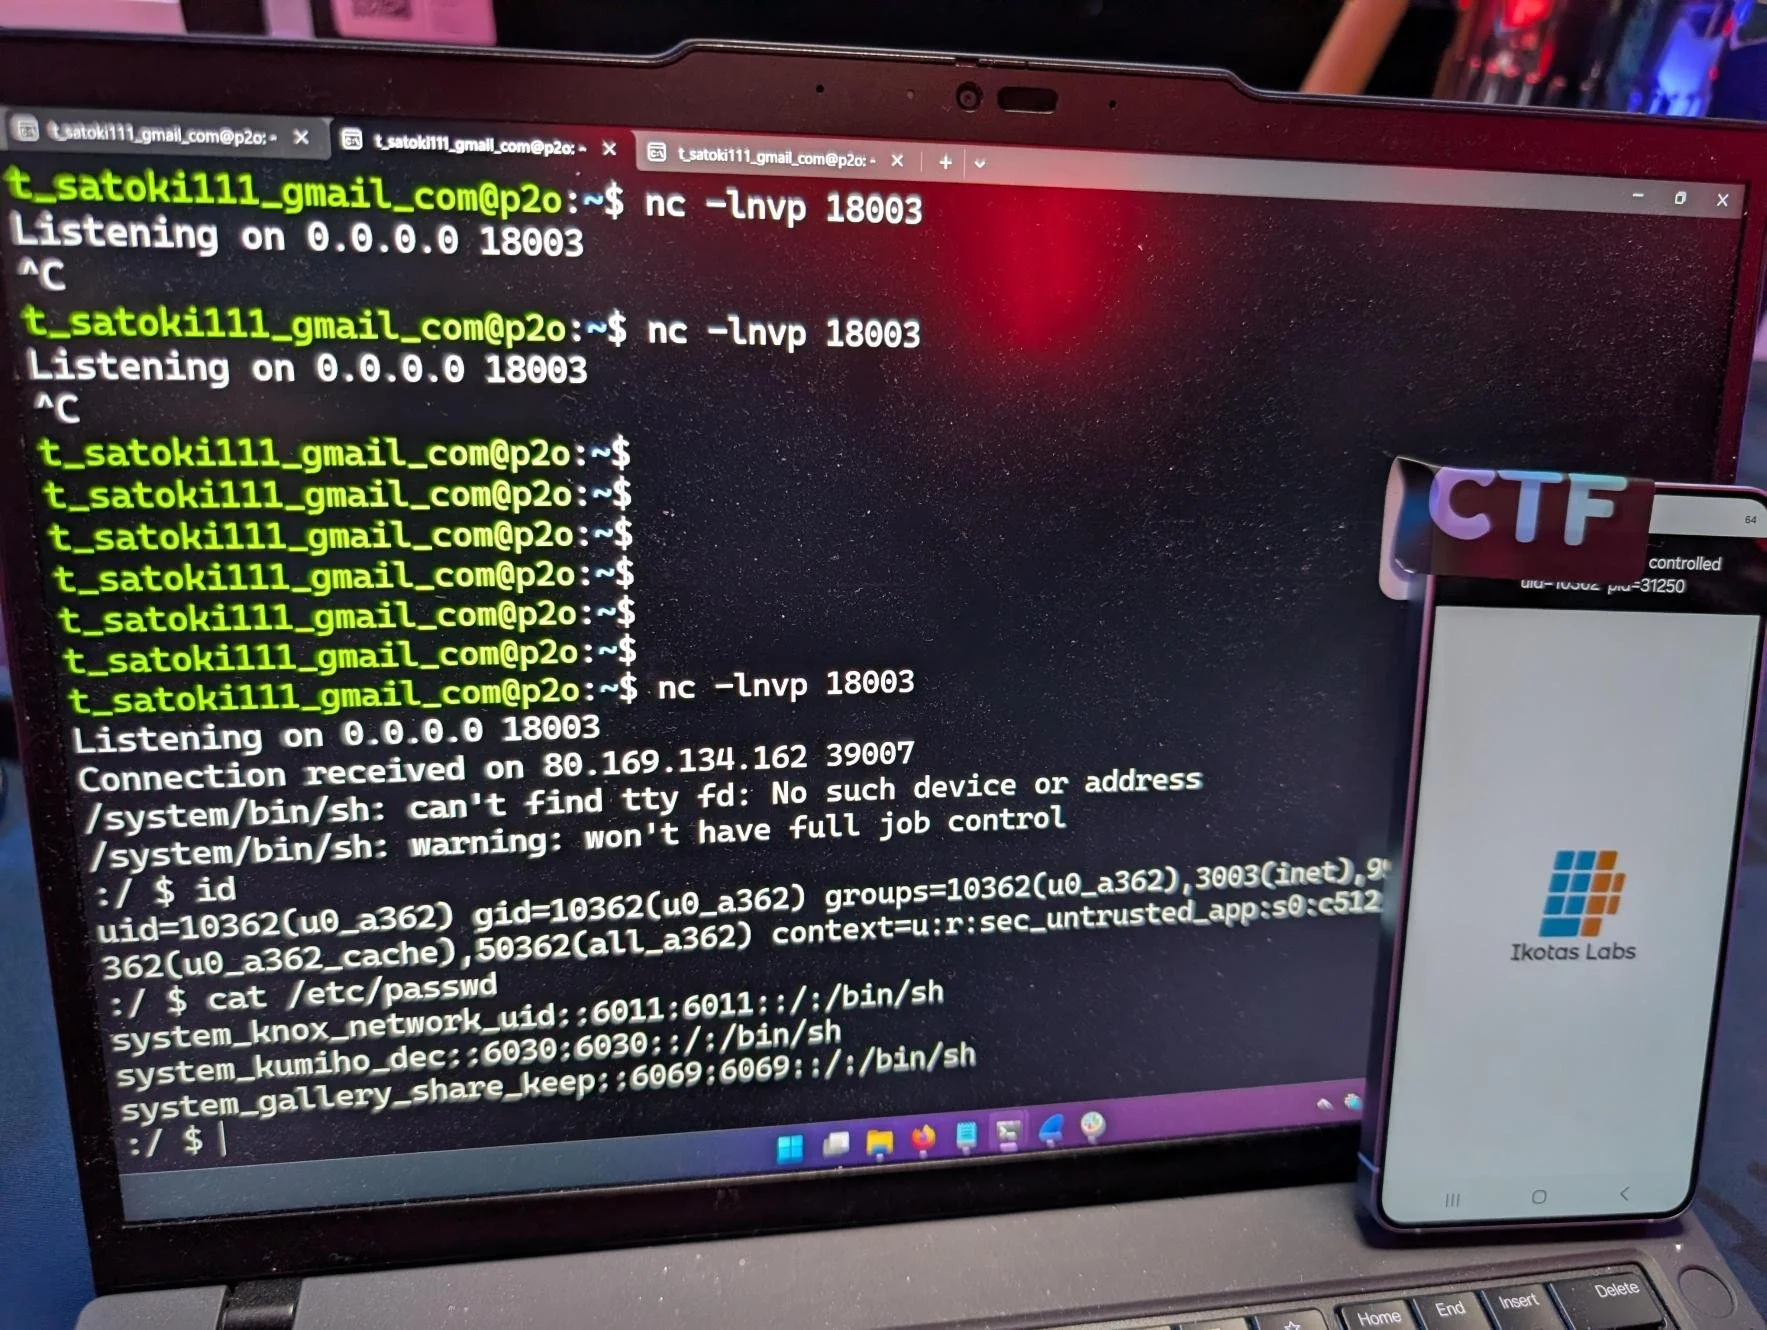
صورة من العرض العملي لفريق Ikotas Labs، نشرها المنظم Zero Day Initiative.
#ما الذي حدث في المسابقة؟
في السادس من أكتوبر 2026، نجح فريق Ikotas Labs الياباني في استغلال سلسلة من أربع ثغرات للوصول إلى تنفيذ شيفرة عن بُعد على هاتف Galaxy S26. وأكدت الجهة المنظمة، Zero Day Initiative (ZDI)، نجاح المحاولة، موضحة أن إحدى الثغرات الأربع كانت معروفة للشركة المصنّعة مسبقًا لكنها لم تكن قد عولجت وقت العرض. وحصل الفريق على 11 ألف دولار مقابل المحاولة، إلى جانب 4.5 نقاط ضمن ترتيب المنافسة.
لم تكن محاولة Ikotas الوحيدة. فقد شهد اليوم الأول ثلاث عمليات اختراق ناجحة للهاتف نفسه، استخدمت كل منها سلسلة مختلفة من الثغرات:
| الفريق البحثي | تفاصيل سلسلة الاستغلال | المكافأة المعلنة |
|---|---|---|
| Viettel Cyber Security | أربع ثغرات، ثلاث منها كانت معروفة للشركة المصنّعة | 31,250 دولارًا |
| Interrupt Labs | أربع ثغرات، ثلاث منها حالات اكتشاف متداخل، وواحدة غير معروفة سابقًا | 15,750 دولارًا |
| Ikotas Labs | أربع ثغرات، إحداها معروفة للشركة المصنّعة وغير مرقّعة وقت العرض | 11,000 دولار |
وبحسب نتائج اليوم الأول، تضمنت المحاولات الثلاث خمس ثغرات تبدو جديدة عند احتساب ما لم يكن معروفًا مسبقًا ضمن هذه السلاسل. ولا تعني هذه الحصيلة أن الثغرات الخمس متطابقة في الخطورة أو أنها تمنح المستوى نفسه من الوصول.
واستمرت النتائج في 7 أكتوبر؛ إذ أعلنت ZDI عن ثلاث محاولات ناجحة إضافية ضد الهاتف: إحداها استندت إلى خلل من نوع الوكيل المرتبك، وأخرى جمعت ثغرة جديدة مع حالتي اكتشاف متداخل، بينما اعتمدت الثالثة على ثلاث ثغرات متداخلة. وبذلك لم تعد القضية محصورة في إثبات واحد أو فريق بحثي واحد، بل في تكرار نجاح اختراق الجهاز عبر مسارات مختلفة خلال يومين.
#هل تكفي رسالة بريد إلكتروني فعلًا؟
قبل المسابقة، صرّح Satoki Tsuji، الرئيس التنفيذي لـ Ikotas، بأن إحدى الثغرات المكتشفة تسمح بتنفيذ شيفرة عن بُعد على Galaxy S26 وGoogle Pixel 10 بمجرد إرسال رسالة بريد إلكتروني واحدة. وأشار أيضًا إلى امتلاك الفريق سلسلة إضافية يمكن أن تُستخدم لتصعيد الصلاحيات بعد مرحلة الاختراق الأولى.
هذا التصريح يفسر العنوان المثير للخبر، لكنه يحتاج إلى قيد مهم: البيان الرسمي للمسابقة أكد نجاح الاختراق عن بُعد ولم ينشر آلية البريد الإلكتروني أو المكوّن المسؤول عن معالجة الرسالة. كما أن قواعد فئة الهواتف المحمولة في المسابقة تتضمن أسطح هجوم متعددة، منها محتوى الويب والاتصالات اللاسلكية. ولهذا لا يصح التعامل مع البريد الإلكتروني باعتباره متجه الهجوم المثبت رسميًا في العرض، أو الجزم بأنه لا يتطلب أي تفاعل من الضحية، قبل صدور توثيق تقني أدق.
تقنيًا، يختلف وصول رسالة إلى صندوق البريد عن نجاح استغلالها. فقد يتوقف ذلك على طريقة تحليل الرسالة، أو معاينة محتواها، أو مكوّن برمجي يتعامل مع بيانات غير موثوقة. وهذه احتمالات تفسيرية عامة، وليست وصفًا منشورًا للثغرة المستخدمة في المسابقة.
#لماذا كانت سلسلة الثغرات أخطر من خلل منفرد؟
لا يشترط أن تمنح كل ثغرة سيطرة كاملة على الهاتف. ففي الهجمات المتسلسلة، قد تؤدي ثغرة أولى إلى تجاوز حاجز أمني محدود، ثم تُستخدم ثغرات أخرى للانتقال إلى قدرات أوسع. لذلك تصبح قيمة السلسلة مرتبطة بالنتيجة التي يحققها تجميع العيوب، لا بعددها وحده.
لفهم الفروق بين النتائج المعلنة، يمكن فصل المصطلحات التالية:
RCE        = Remote Code Execution
LPE        = Local Privilege Escalation
Zero-Day   = Vulnerability exploited before a vendor fix is available
Exploit Chain = Multiple vulnerabilities used in sequence
Collision  = A vulnerability also known to another researcher or vendor
النتيجة التي أكدتها المسابقة في حالة Ikotas هي تنفيذ شيفرة عن بُعد، أو RCE. أما سلسلة تصعيد الصلاحيات المحلية، أو LPE، فقد وردت في تصريحات الباحثين، لكن تفاصيلها ونتيجتها العملية على الجهاز لم تُنشر ضمن المعلومات المتاحة وقت إعداد هذا المقال. وبالتالي لا يمكن مساواة إثبات تنفيذ الشيفرة بإثبات الحصول على صلاحيات الجذر أو الوصول غير المقيد إلى جميع بيانات المستخدم.
وتكتسب مسألة الثغرة المعروفة وغير المرقّعة أهمية خاصة: فمعرفة المورّد بخلل لا تعني انتهاء خطره. الفجوة بين الإبلاغ والإصلاح والنشر ووصول التحديث إلى الجهاز تظل فترة تعرض حقيقية، حتى عندما يكون جزء من سلسلة الاستغلال قد كُشف مسبقًا.
#هل يمتد التأثير إلى Google Pixel 10؟

صورة توضيحية لهاتف من عائلة Pixel 10، مصدرها Cybernews / Google؛ وليست دليلًا على تنفيذ الاختراق عليه.
يرى باحثو Ikotas أن إحدى طرق تنفيذ الشيفرة التي اكتشفوها قد تؤثر أيضًا في أجهزة Google Pixel 10، وقد أشاروا إلى احتمال امتدادها إلى أجيال أخرى. غير أن هذا التوسع لم يكن قد ثبت بصورة مستقلة في النتائج المنشورة عند إعداد المقال.
وتدرج الجدولة الرسمية للمسابقة محاولة لفريق Ikotas ضد Pixel 10 يوم الخميس 8 أكتوبر 2026. وعليه، تبقى نتيجة ذلك الاختبار مسألة منفصلة عن نجاح الفريق المؤكد على Galaxy S26، ولا يصح افتراض أنها تحققت مسبقًا.
#من مختبر الاختراق إلى الحوكمة وإدارة المخاطر
تكشف هذه الواقعة تحديًا تشغيليًا للمؤسسات التي تعتمد على الهواتف الذكية بوصفها أجهزة عمل موثوقة. فالهاتف قد يحمل جلسات مصادقة نشطة، ورسائل أعمال، ووصولًا إلى تطبيقات داخلية وبيانات حساسة. وعندما يصبح الجهاز نفسه هدفًا لتنفيذ الشيفرة، فإن ضوابط حماية الحسابات لا تكفي وحدها لوصف مستوى المخاطر؛ لأن نقطة الدخول المحتملة تقع في طبقة مختلفة عن سرقة كلمة المرور أو التصيد التقليدي.
في إطار الحوكمة والمخاطر والالتزام، لا يُقاس هذا النوع من الأحداث باسم الجهاز المتأثر فقط، بل بعلاقته بالأصول والعمليات التجارية التي يعتمد عليها. فالتمييز بين الأجهزة المملوكة للمؤسسة والأجهزة الشخصية المستخدمة للعمل، ومعرفة إصداراتها وتاريخ تحديثها، وحدود وصولها إلى الأنظمة، كلها عناصر تحدد حجم التعرض الفعلي وتأثير أي اختراق محتمل.
| المجال | الدلالة الأمنية والرقابية |
|---|---|
| إدارة الأصول | دقة حصر الهواتف وإصدارات النظام والمستخدمين تحدد القدرة على معرفة نطاق التعرض. |
| إدارة الثغرات والتحديثات | وجود ثغرة معروفة وغير مرقّعة يبرز أهمية قياس الزمن بين الكشف وتطبيق المعالجة فعليًا. |
| التحكم بالوصول | تقسيم الصلاحيات وتقليل الثقة المستمرة في الجهاز يحدان من الآثار المحتملة لاختراقه. |
| إدارة الحوادث | رؤية نشاط الأجهزة المحمولة وربط إشاراتها الأمنية بسجلات الهوية والتطبيقات يساعدان على التحقيق في السلوك غير الاعتيادي. |
| مخاطر الأطراف الثالثة | اعتماد المؤسسة على نظام التشغيل ومكوناته وخدماته يفرض متابعة نشرات الموردين وحدود مسؤولياتهم في المعالجة. |
وفي السياق نفسه، فإن حلول إدارة الأجهزة المحمولة، أو MDM، وأنظمة الدفاع عن تهديدات الأجهزة المحمولة، أو MTD، يمكن أن تدعم الرؤية والتحكم والاستجابة، لكنها لا تضمن منع استغلال ثغرة غير معروفة. كما أن حماية البريد الإلكتروني وحدها لا تعالج بالضرورة خللًا يقع في مكوّن برمجي على الجهاز نفسه. القيمة الفعلية تأتي من ترابط الضوابط، لا من افتراض أن منتجًا واحدًا يغلق جميع مسارات الهجوم.
#ما الذي نعرفه وما الذي ننتظره؟
حتى 8 أكتوبر 2026، تؤكد النتائج الرسمية نجاح عدة محاولات اختراق عن بُعد لهاتف Galaxy S26، من بينها محاولة Ikotas المكونة من أربع ثغرات. في المقابل، لم تكن أرقام تعريف الثغرات من نوع CVE، أو المكوّنات المتأثرة، أو خطوات الاستغلال التفصيلية، أو درجات خطورتها النهائية قد نُشرت ضمن المعلومات التي استند إليها المقال.
الحادثة ليست إثباتًا بأن كل رسالة بريد تشكل تهديدًا مباشرًا لكل جهاز من الطراز نفسه، كما أنها ليست دليلًا مكتملًا على السيطرة الجذرية الشاملة. لكنها تقدم دليلًا عمليًا على أن الهواتف الرائدة، رغم طبقات الحماية الحديثة، قد تظل قابلة للاختراق عندما تُربط نقاط ضعف متعددة في مسار واحد. والأهم للمؤسسات أن التعامل مع أمن الهواتف لم يعد شأنًا تشغيليًا محدودًا، بل جزء من تقييم الثقة في الأجهزة التي تصل يوميًا إلى أصول المؤسسة الرقمية.